ログイン
Daiwa House IDをお持ちでない方
Daiwa House IDに登録していただくと大和ハウスの様々なサービスが簡単登録で活用いただけます。資料請求や来場予約も簡単登録!!
バックオフィスのデジタル化
当社グループは「情報セキュリティリスク」が引き起こす被害の深刻性を認識するとともに、最優先に防止すべきリスクと捉え、「サイバーセキュリティ経営ガイドライン(経済産業省)」に基づき、経営層・現場・デジタル戦略部が三位一体となって情報セキュリティ対策に取り組んでいます。(図1)
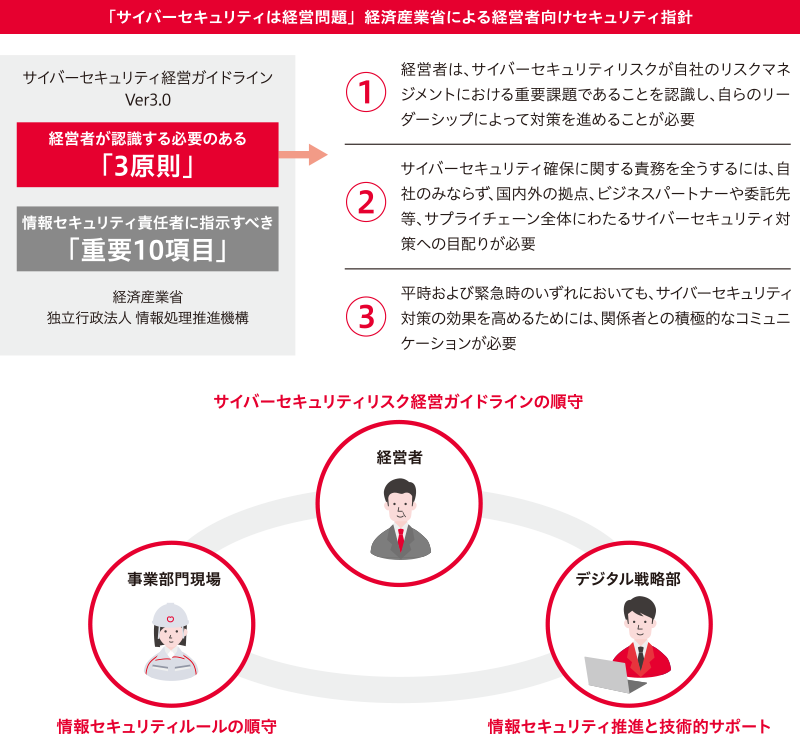
図1:ITリスクの認識と対策
昨今の社会環境において、当社グループ会社も含めて企業内の情報をいかに統制するかは、重要な経営課題のひとつとなっています。2021年度、2022年度には既存の「情報セキュリティ宣言」(基本方針)を大幅に改定し、併せて「リスクマネジメント規程」、「情報管理規程」、「情報取り扱いマニュアル」、「グループ情報管理基本規程」などの関連規程も制定・改定を行い、情報セキュリティ基準に沿った具体的施策(IT統制規程類の運用、入口・出口対策、情報保護対策など)を実施しています。
具体的には、従来より実施しているIT資産管理、エンドポイントの防御・監視・対応の強化、クラウド利用のセキュリティ対策、従業員のITリテラシー向上策(eラーニング、標的型攻撃メール訓練の定期実施等)、内部不正対策などの施策を継続して行っており、「第7次IT中期計画(2022~2025年度)」では海外を含むグループ会社へ適用範囲を拡張して施策を実施いたしました。2022年度には、IT利用のルールを「情報システム利用規定」に統合し、2023年度には「グループITセキュリティ基準」を制定しグループ全体で対策レベルの底上げを実施しております。また、セキュリティ対策要員のスキル向上のための継続的な専門教育にも取り組んでいます。(図2)
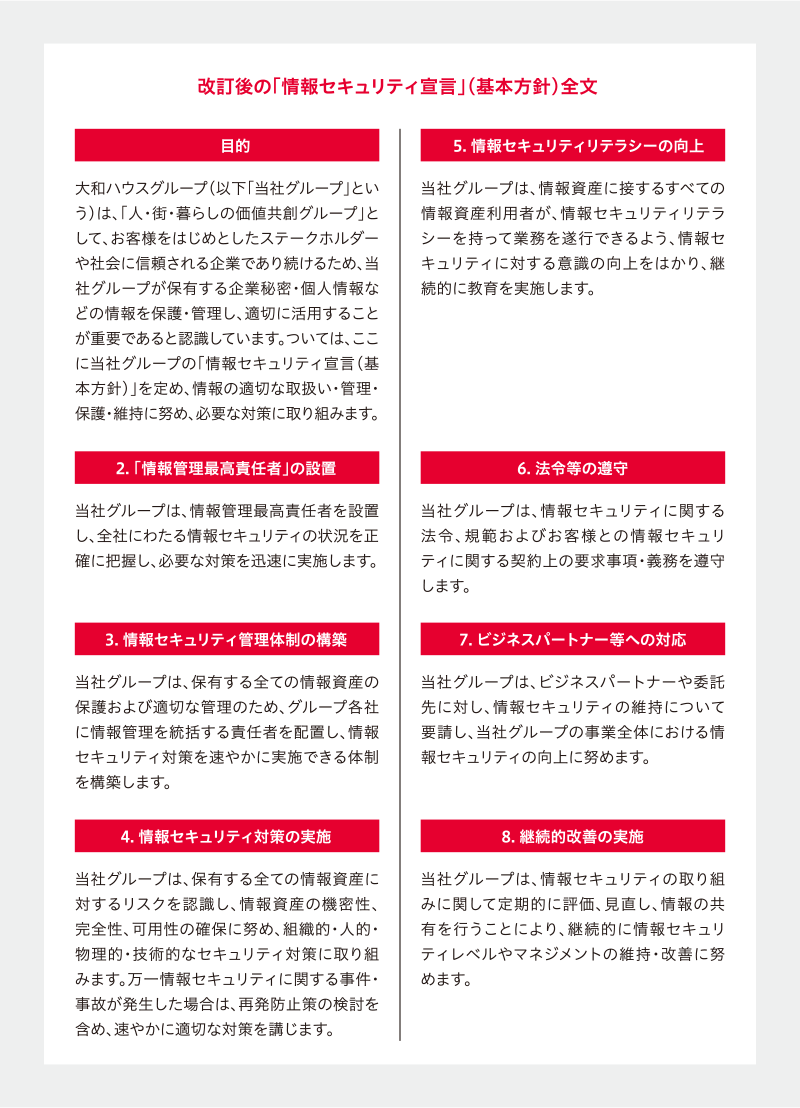
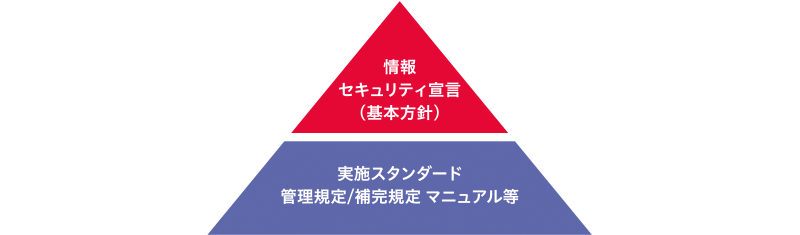
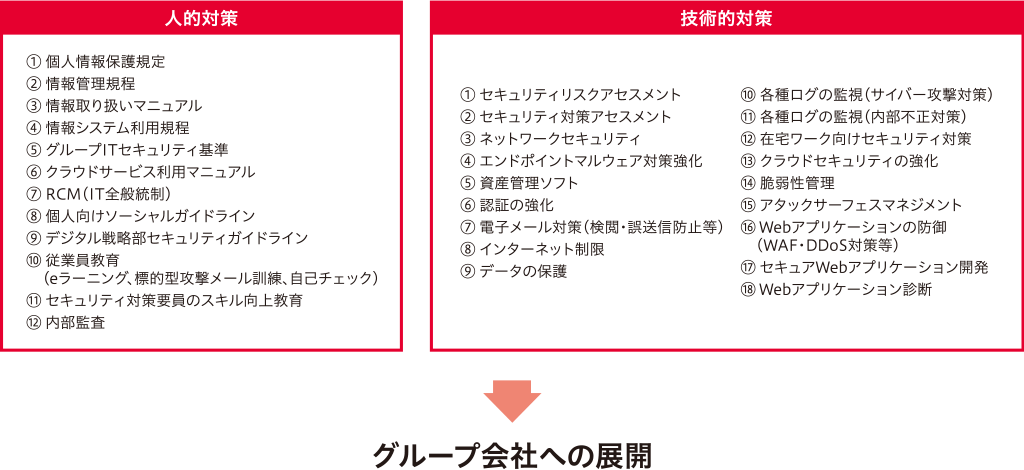
図2:情報セキュリティ基本方針と具体的施策
今後のDX戦略では、高度化・常態化するサイバー攻撃に対応するため、国内外のグループ会社全体のセキュリティ対策を引き続き強化し、事業停止や情報漏えいリスクの低減に取り組みます。具体的には、IT-BCPの強化、侵入口や攻撃経路に対する予防対策の強化に加え、インシデント発生時の初動対応を軸とした迅速な対応体制を整備し、被害拡大の防止を図ります。これらの施策を、グループ会社であるメディアテックおよびパートナー企業と連携しながら推進します。
これらの取り組みにより、当社グループ全体のITリスクを最小化するとともに、ガバナンスのさらなる向上を図ります。(図3)
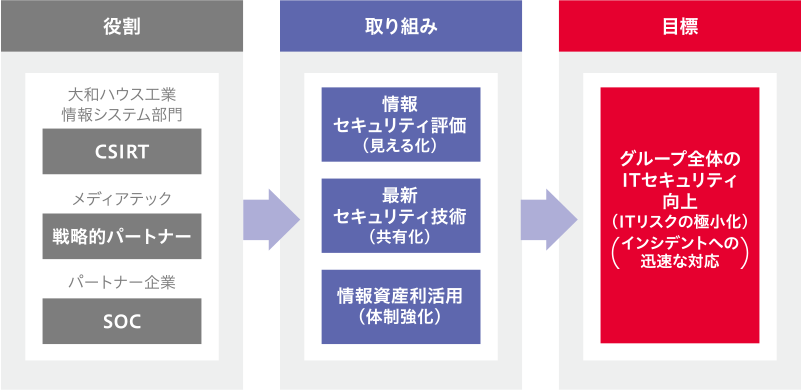
図3:情報セキュリティ維持活動
当社グループのDX・AI活用を支える情報セキュリティ体制
DXやAIの活用を加速し、企業価値の向上につなげていくためには、安全・安心な情報セキュリティ体制の構築が不可欠です。高度化・常態化するサイバー脅威に対し、当社グループ全体でグローバルにセキュリティガバナンスを強化するとともに、AI時代に求められる新たなリスクにも適切なセキュリティ対策を推進します。
事業成長とセキュリティを両立させるため、リスクを的確に把握しながら、先手を打った対策を継続的に推進し、安心してDX・AI活用に取り組める環境づくりに努めます。
経営戦略本部デジタル戦略部基盤系管理室セキュリティグループ グループ長 岡辺 崇志
関連ページ